Після інформаційної війни п'ять в одному: «море, суша, повітря, космос та електроенергія», кіберпростір, головним полем бою якого є Інтернет, перетворився на шостий за величиною стратегічний простір. Від «зростання проникнення Інтернету» до «інтенсифікації використання Інтернету», захист інформаційної безпеки став головною темою розвитку Інтернету.
Як найважливіший термінал прямого доступу до мобільного Інтернету, мобільний телефон спочатку обмежувався здійсненням дзвінків та надсиланням і отриманням текстових повідомлень, а поступово перетворився на розумний пристрій, що інтегрує пошук, соціальні мережі, ігри, платежі, послуги визначення місцезнаходження та мобільні офісні програми. Його можна описати як «персональний комп’ютер, який можна носити з собою», і виклик інформаційної безпеки поступово поширився з традиційного ПК на мобільний телефон і стає дедалі гострішим.
Хоча великі виробники мобільних телефонів прагнуть представити нові продукти, питання інформаційної безпеки смартфонів все ще залишається актуальним. Надмірно відкрита система мобільних телефонів має різні фактори небезпеки, які призводять до витоку інформації більшості користувачів мобільних телефонів, що рівнозначно «розсіянню інформації в дикій природі».
«Хакерська атака»
Поширена на сьогодні думка, що система Apple iOS має переваги над системою Android з точки зору конфіденційності даних та безпеки інформації. Магазин додатків Apple є суворішим та більш закритим під час перевірки програмного забезпечення, і може краще захистити конфіденційність користувачів.
Однак нещодавно CCTV Finance виявила серйозну лазівку в мобільних телефонах Apple та інших пристроях: хакери можуть отримати всю інформацію на пристроях Apple, не торкаючись мобільного телефону!
Вразливість виявив старший дослідник інформаційної безпеки в Google. Йому знадобилося шість місяців, щоб зламати лінію безпеки iPhone у сусідній кімнаті. Всього за 2 хвилини він успішно зламав телефон по радіо та керував ним. Протягом усього процесу цільовий телефон працював нормально, без попереджень, спливаючих вікон чи будь-яких ознак, які могли б попередити користувача про злом.
Ключем до цієї вразливості є «мережевий протокол AWDL» в Apple. Завдяки цій лазівці хакерам не потрібно використовувати замасковані URL-адреси електронної пошти чи SMS, щоб спонукати користувачів до кліків, їм достатньо бути в тій самій мережі Wi-Fi, щоб отримати повний доступ до цільового iPhone або інших пристроїв Apple.
Після успішного вторгнення хакер може не лише переглядати всю особисту інформацію в мобільному телефоні, але й здійснювати моніторинг у режимі реального часу. Навіть якщо користувач вручну закриває протокол AWDL, хакер все одно може повторно ввімкнути протокол і керувати пристроєм користувача.
Хоча Apple виправила цю вразливість у новій системі, і хоча дослідникам знадобилося багато часу, щоб пробити лінію безпеки системи Apple, ми не можемо заперечувати, що більшість мобільних телефонів користувачів все ще дистанційно контролюються хакерами, особиста інформація викрадається, а особиста поведінка скомпрометована. Небезпека стеження.
«Пожежа на задньому дворі»
За збігом обставин, нещодавно мобільні телефони Gionee, які претендували на звання піонера в галузі інформаційної безпеки мобільних телефонів, поспішили до чорного списку «інформаційної безпеки».
Мобільні телефони Gionee раніше зосереджувалися на «функціях безпеки», які покращували стабільність та безпеку мобільних телефонів за допомогою багатовимірного шифрування. Однак у листопаді 2020 року було викрито, що дочірня компанія Gionee імплантувала «живий троянський вірус» у понад 26,51 мільйона мобільних телефонів без відома своїх клієнтів, тим самим отримуючи незаконний прибуток.
З грудня 2018 року по жовтень 2019 року компанії Beijing Baice та Shenzhen Zhipu спільно виконали «захоплення» (успішне виконання) загалом 2,88 мільярда разів.
З квітня 2019 року кількість пристроїв, що «витягують» дані щомісяця, перевищила 21,75 мільйона, з яких 26 519 921 мобільний телефон Gionee був задіяний у жовтні 2019 року.
За оцінками компанії Shenzhen Zhipu Co., Ltd., з грудня 2018 року по жовтень 2019 року вона може заробити 27,85 мільйона юанів від «витягування» компанії Beijing Baice, а витрати на «витягування», врегульовані обома сторонами, становлять 8,425 мільйона юанів.
Дочірня компанія Gionee, Zhipu Technology, та її партнер Beijing Baice, основні члени команди, в основному з Microsoft, Baidu, 360, Cheetah, Tencent, Ali та інших провідних компаній галузі кібербезпеки, мають значний досвід у сфері великих даних та інформаційної безпеки.
Оновлюючи версію програмного забезпечення «Story Lock Screen», вони імплантували троянські програми в мобільний телефон користувача Gionee, автоматично оновлювали версію без відома користувача та отримували інструкції щодо підвищення активності користувачів APP (також відомої як «Live») та виконання інструкції «Live» для призначеного APP, коли виконуються умови конфігурації, щоб досягти ефекту реклами «Live» та отримувати від цього комісію за «Live».
Це призвело до повторного виникнення аномальних явищ, таких як «антивірус неможливо вбити», «ключі не працюють без причини» та «автоматичне завантаження небажаного програмного забезпечення» в тих телефонах Gionee, на які були імплантовані віруси.
Я думав, що купую надсекретний мобільний телефон, але не очікував, що він стане інструментом для незаконного збору грошей. Для політиків та бізнесменів, особливо тих, хто обіймає важливі посади, це, безсумнівно, муха, яку випадково проковтнули.
«Вилікувати всі хвороби»
Ми повинні турбуватися про хакерські атаки ззовні, а всередині нас – про різні «дрібні дії», які виробники роблять за лаштунками. Зіткнувшись із проблемою інформаційної безпеки мобільних телефонів, невже ми ні на що не здатні?
насправді ні.
По-перше, нам слід уникати роботи з секретною інформацією на мобільних телефонах, особливо з інформацією, що стосується національної безпеки та комерційної таємниці, щоб запобігти витоку секретної інформації.
По-друге, якщо вам потрібно передати та обробити секретну інформацію, це має відбуватися у стандартній кімнаті для конференцій, призначеній для секретних випадків. Перед участю в конференції мобільний телефон необхідно помістити в захисну шафу для мобільних телефонів, яка відповідає національним стандартам безпеки.
Нарешті, під час передачі важливої інформації, щоб запобігти моніторингу мобільного телефону хакерами через віруси, а також для моніторингу та контролю, мобільний телефон можна помістити в пакет захисту сигналу мобільного телефону, що дозволить відключити сигнал та мережу мобільного телефону будь-коли та будь-де.
Комплект екранування сигналу мобільного телефону
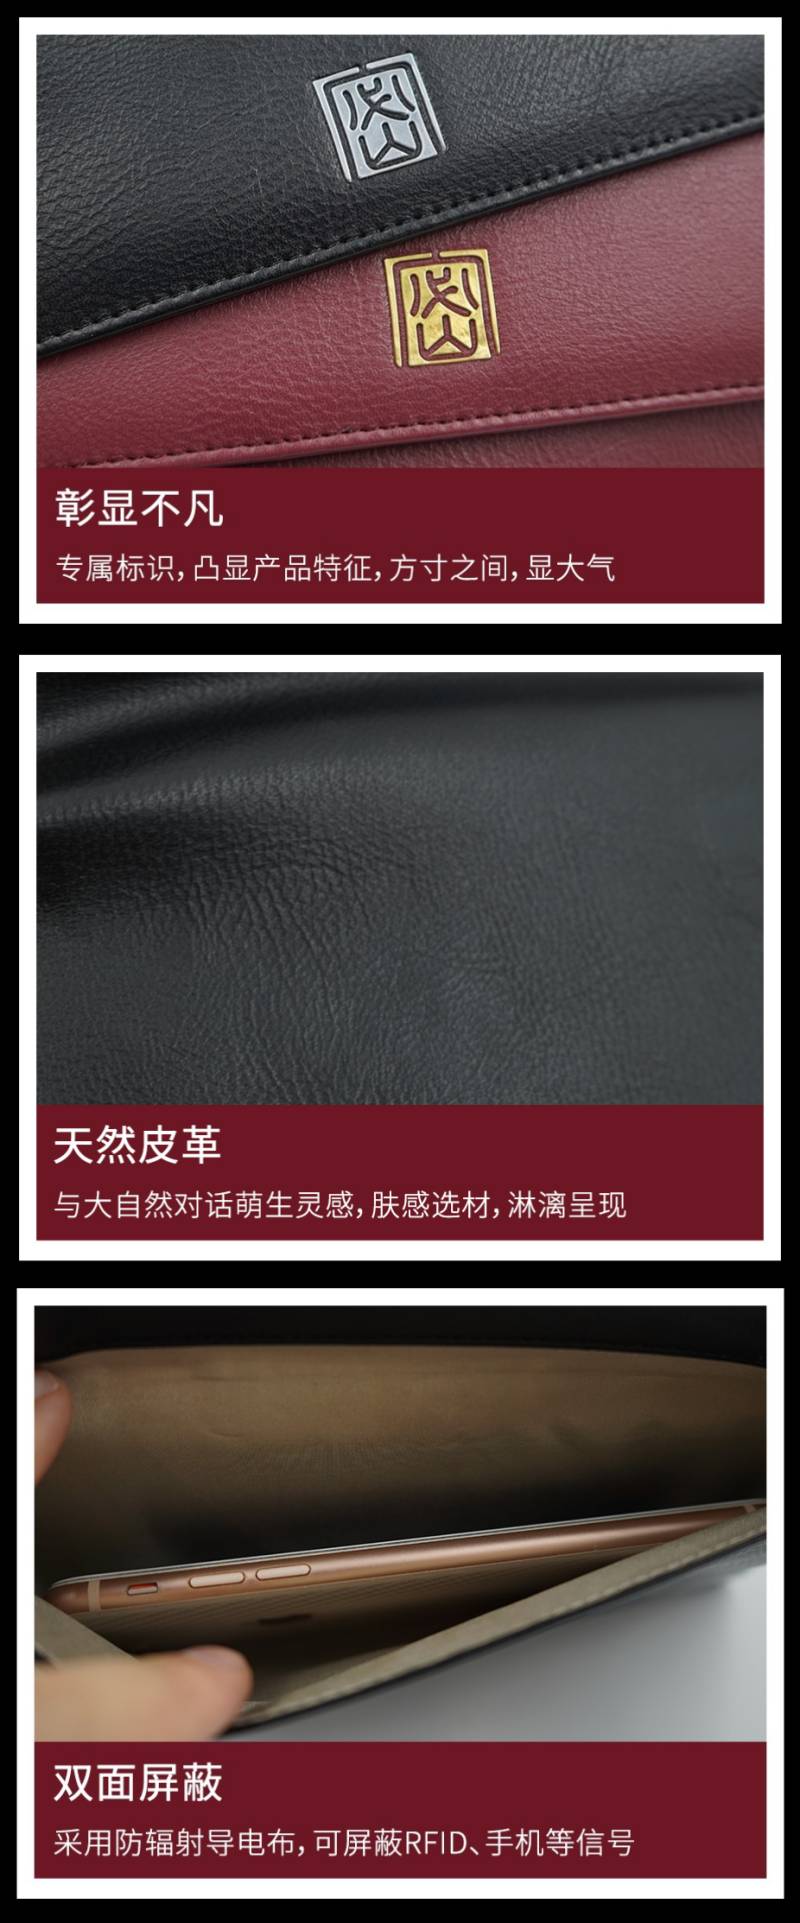
Так званий захисний чохол для мобільного телефону може використовуватися не лише як звичайний гаманець для зберігання, але й запобігає позиціонуванню, підслуховуванню, перешкодам, випромінюванню, крадіжці, ефективно захищає сигнали та запобігає витоку інформації, а також дуже підходить для використання персоналом, що займається секретною роботою.
Потужна сумка для захисту мобільного телефону, окрім високоякісних матеріалів та вишуканої майстерності, також має спеціальне місце для екранування мобільних телефонів у сумці, і ви можете вільно вибирати, чи екранувати його, чи ні.
Внутрішня частина захисного шару корпусу виготовлена з міді та нікелю, що ефективно екранує скануючі промені та сигнали. Коли мобільний телефон поміщено в захисний шар і кришка закрита, він переходить у «режим сну» протягом 30 секунд, а після виймання звичайні функції відновлюються протягом 30 секунд.
Інформаційна безпека — це не дрібниця, створіть безпечний брандмауер
«Чорні руки» повсюдно крадуть секрети, і вони часто бувають приголомшливими. Але іноді захисний чохол для мобільного телефону, який можна носити з собою, може ефективно блокувати зв'язок між мобільним телефоном і зовнішнім світом, реалізувати невидимість мобільного телефону та досягти мети захисту секретів.
Візьміть засоби особистого захисту, посиліть усвідомлення конфіденційності та раціонально використовуйте мобільні телефони, щоб злодій не мав чим скористатися.
-КІНЕЦЬ-
Деякі тексти та зображення взяті з Інтернету, а авторські права належать їхньому автору.
Час публікації: 07 квітня 2022 р.